引言:
2026年10月,DDoS攻击在规模、节奏与攻击手法上均呈现出明显的“分层对抗”特征。与以往单一方向的大流量压制不同, 本月不同区域面临的攻击模式出现显著分化:部分区域承受Tb级洪峰的持续冲击,部分区域遭遇百万次级别的高频骚扰, 另有区域则被以超长会话占用为核心的慢速消耗型攻击持续施压。攻击方不再追求单一峰值最大化,而是根据目标侧防御弱点选择差异化打击路径, 整体对抗复杂度进一步提升。
从区域格局看,华北、华中、华东、北美及香港五大防护节点本月均出现高强度对抗事件。其中华中单次峰值达到1.47 Tbps; 华东在攻击总次数仅3.6万次的情况下仍打出1.05 Tbps峰值,超百G攻击占比高达约两成;华北区域攻击总次数突破172万次,出现Tb级峰值; 香港区域攻击流量虽不大,但平均单次时长拉长至341秒,呈现出与其他区域截然不同的消耗节奏。
面对这种“大流量洪泛、高频次骚扰、长连接耗尽”三类攻击并行的局面,传统单一维度的流量清洗思路已难以覆盖全部对抗场景。 本报告基于2026年10月各区域攻击数据,对本月攻击态势进行分层梳理,并据此提出针对性的防护策略建议。
本月攻击概况
华东区域
01攻击情况
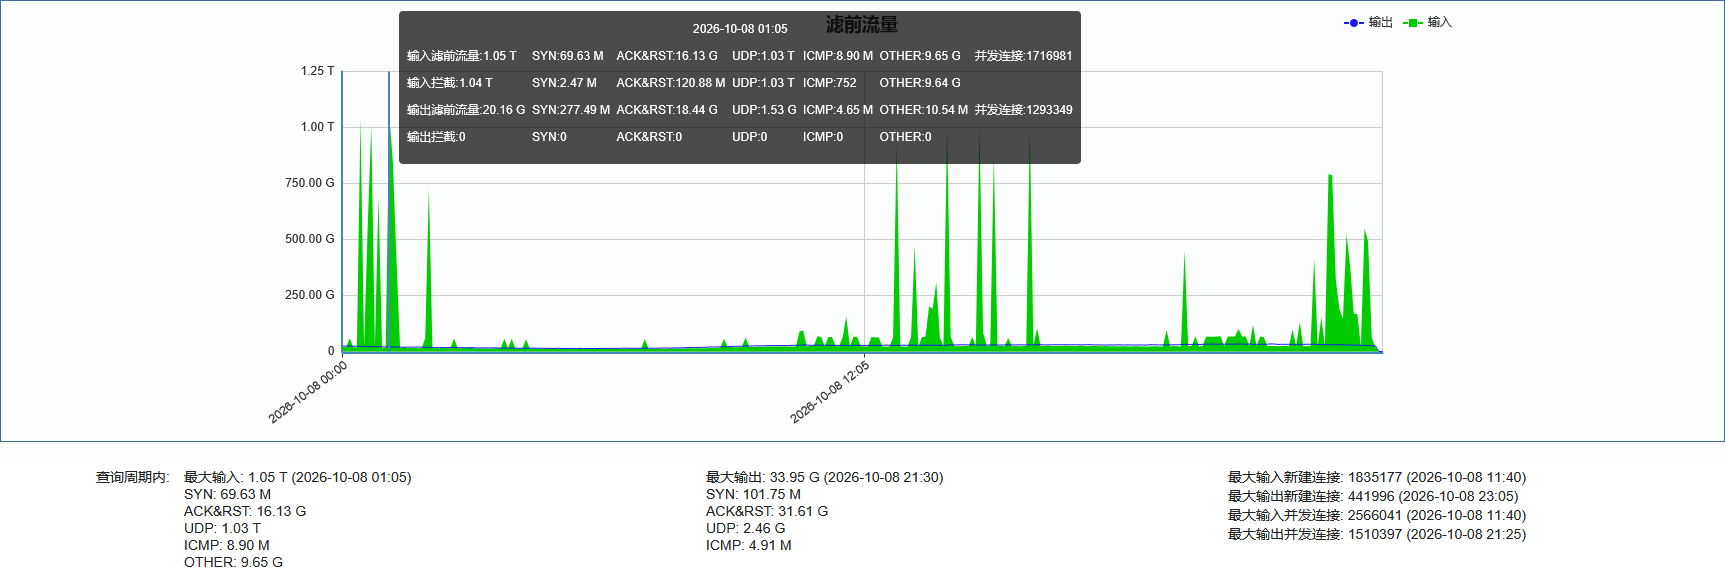
►攻击总次数36,518次
►单次攻击流量超过100G 本月计 7,353次
►平均单次攻击时长49秒
►单次最大攻击流量1.05 Tbps(发生于 2026-10-08 01:05至01:10时段)
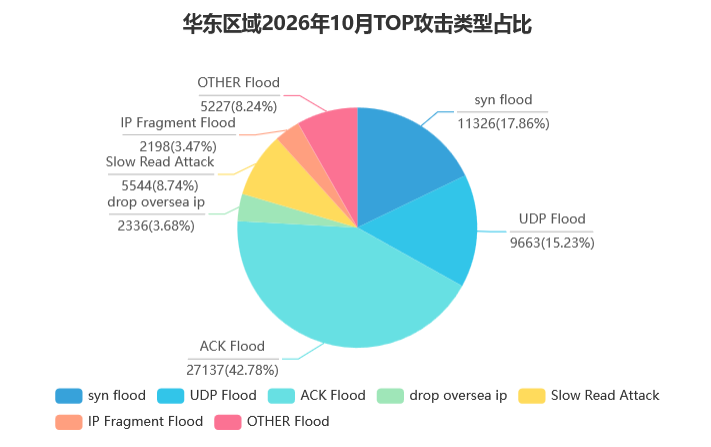
02TOP攻击类型占比
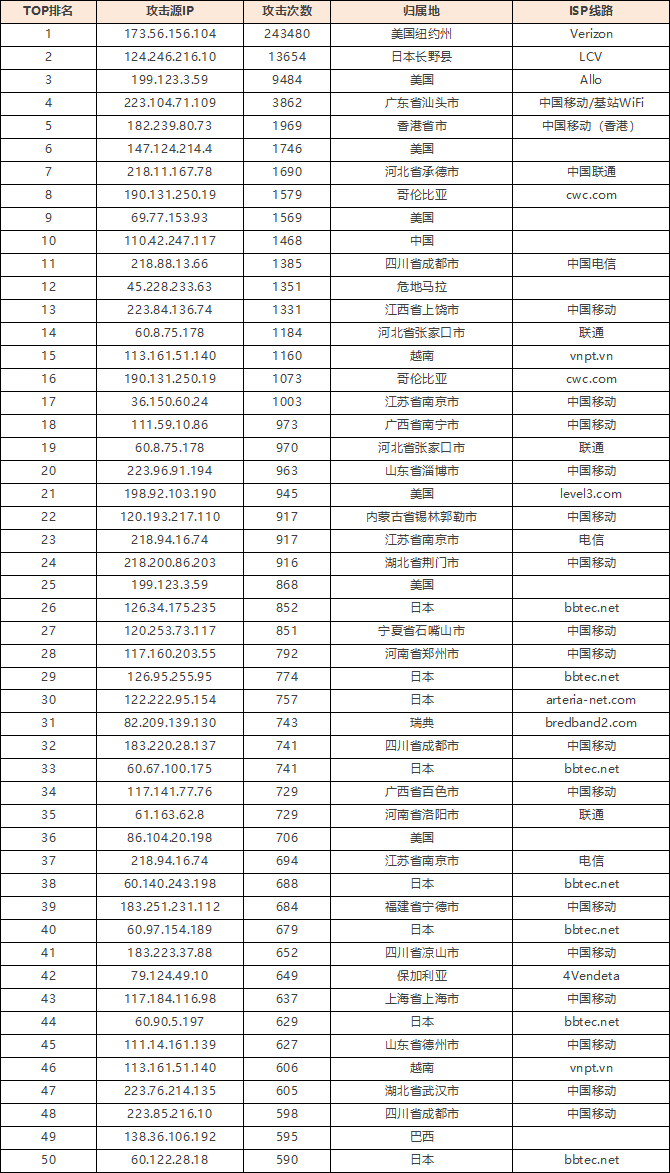
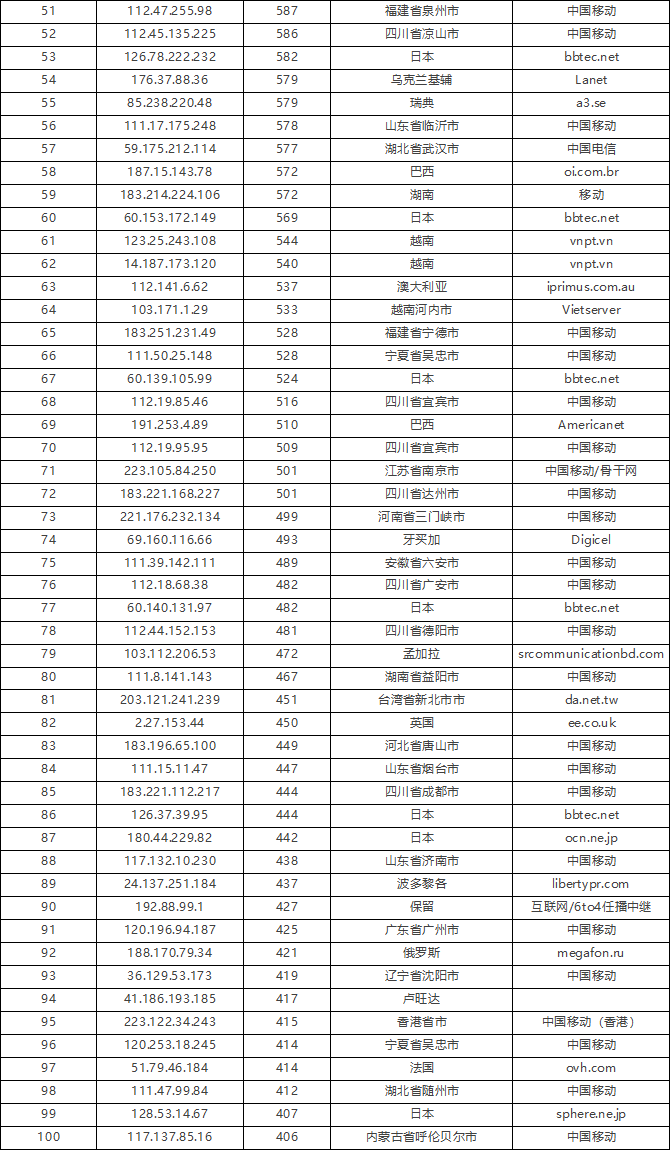
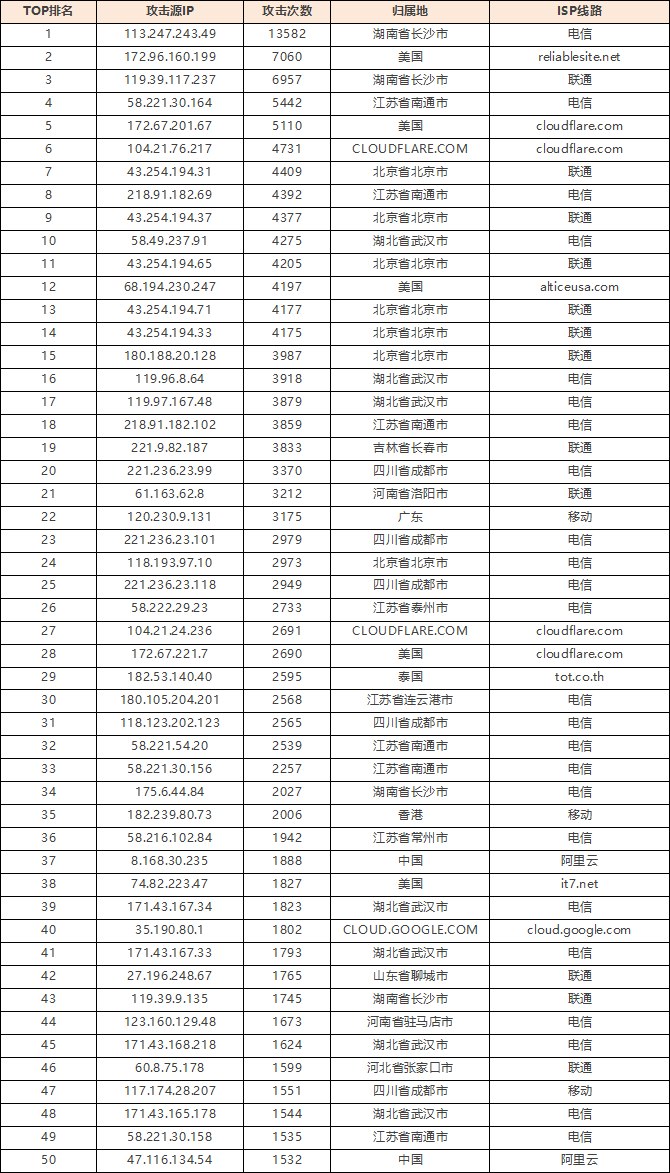
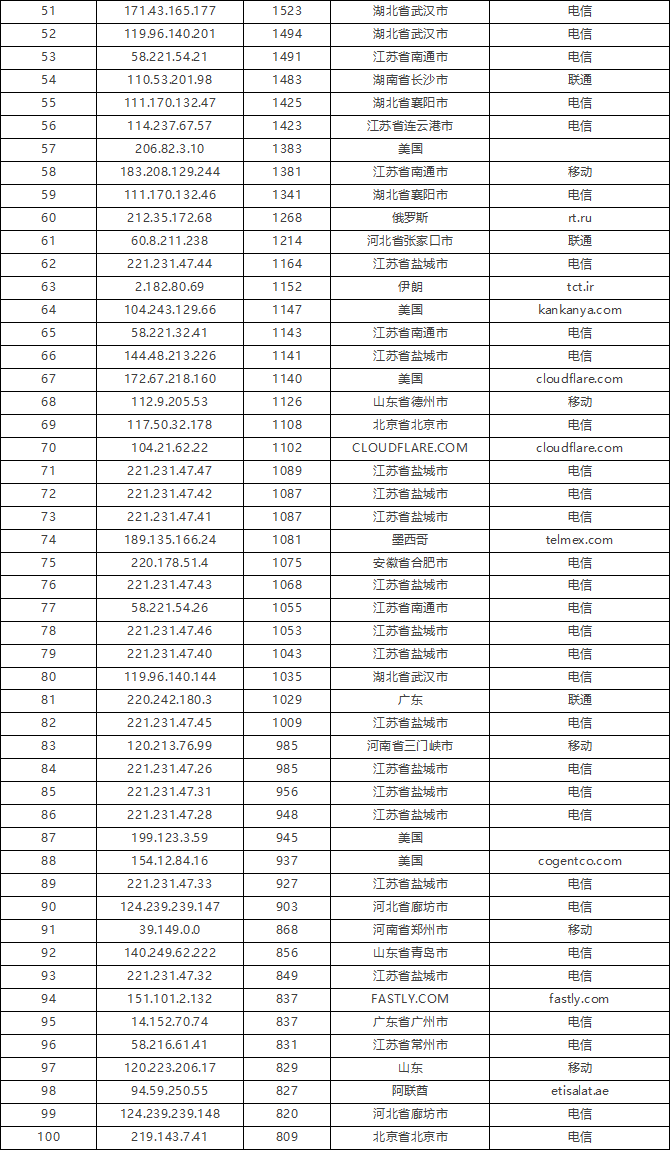
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
华中区域
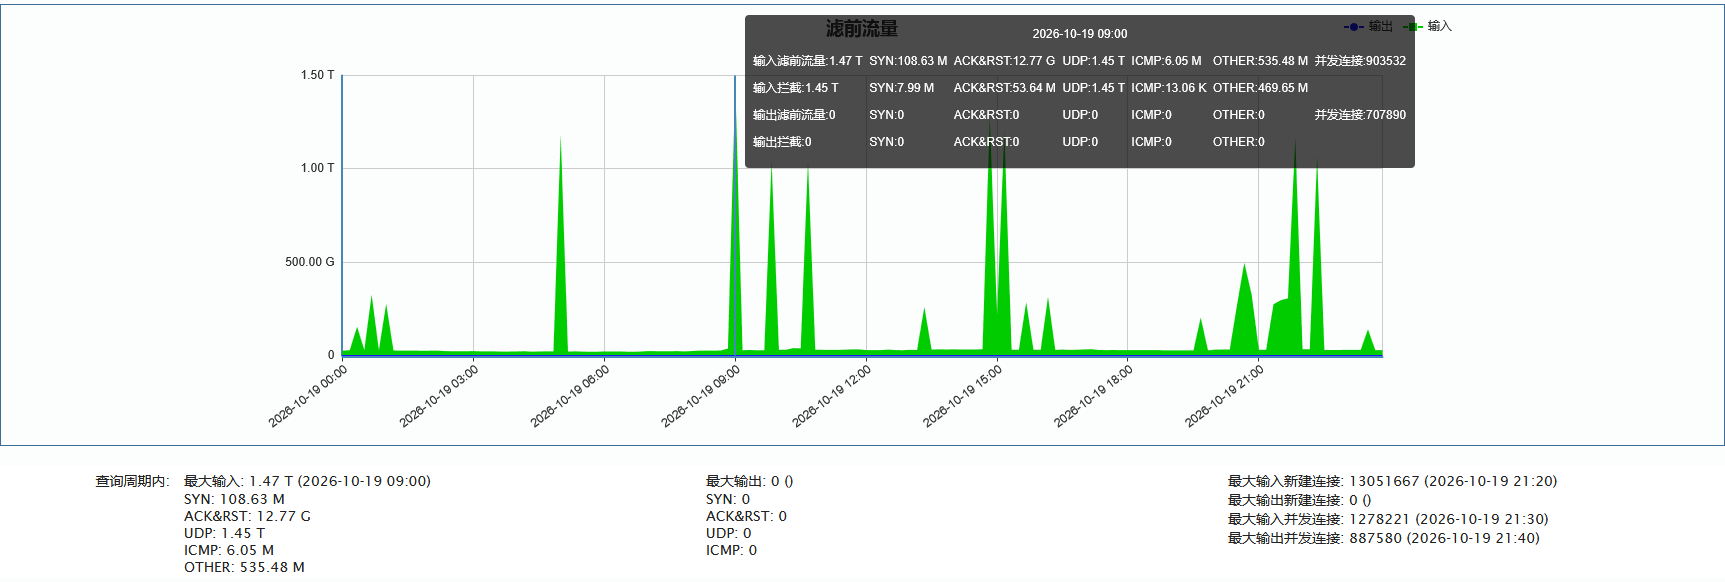
01攻击情况
►攻击总次数340,714次
►单次攻击流量超过100G 本月计 7,859次
►平均单次攻击时长57秒
►单次最大攻击流量1.47Tbps(发生于 2026-10-19 09:00至09:05时段)
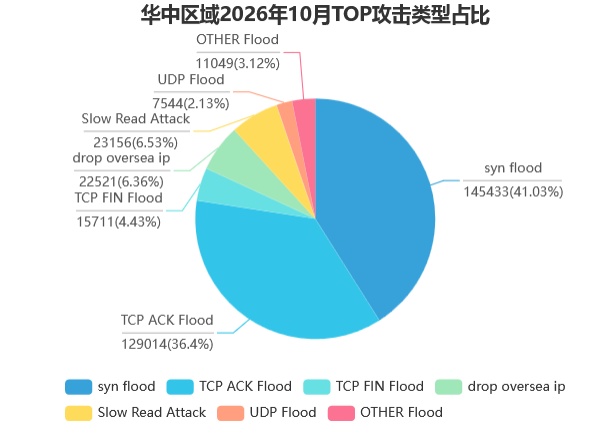
02TOP攻击类型占比
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
华北区域
01攻击情况
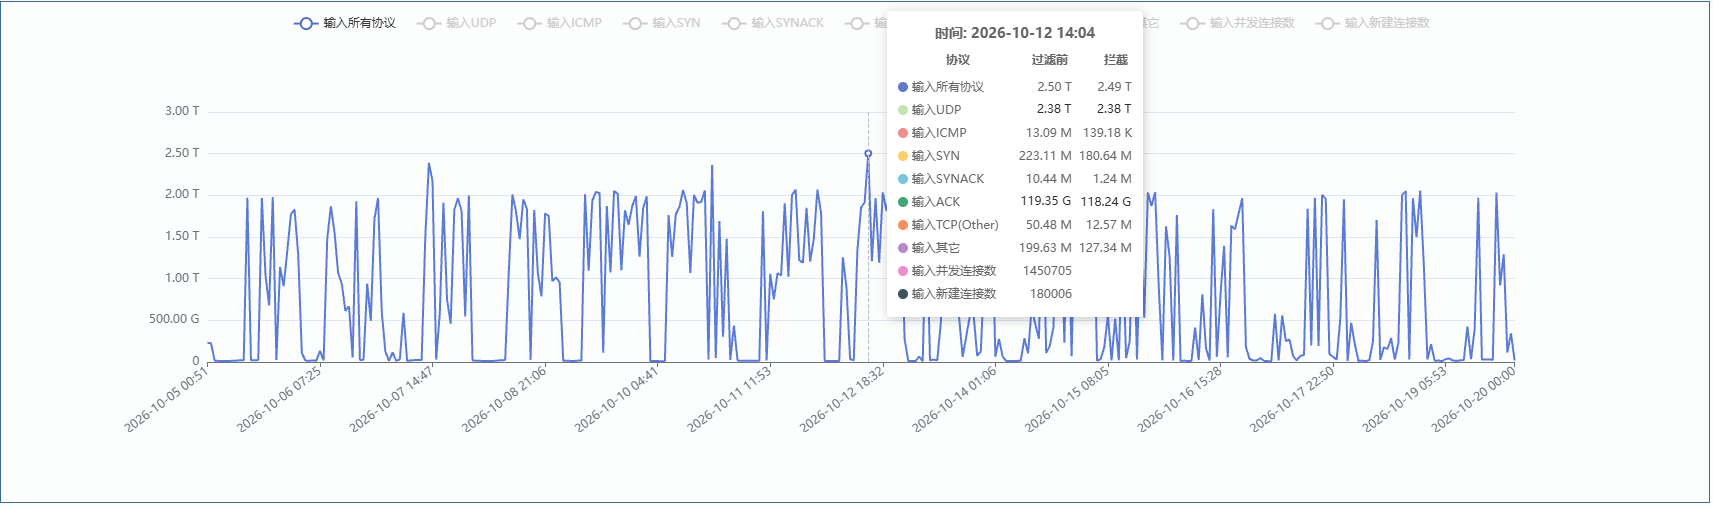
►攻击总次数1,720,713次
►单次100G以上攻击次数统计2,077次
►平均单次攻击时长51秒
►单次最大攻击流量为2.50 Tbps(发生于 2026-10-12 14:04至14:05时段)
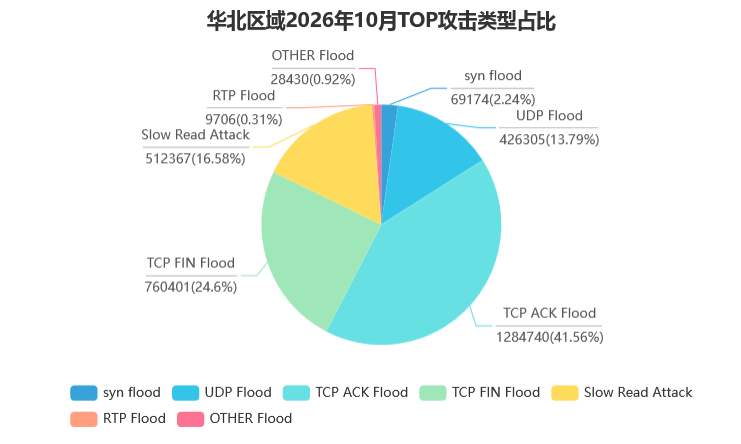
02TOP攻击类型占比
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
香港区域
01攻击情况
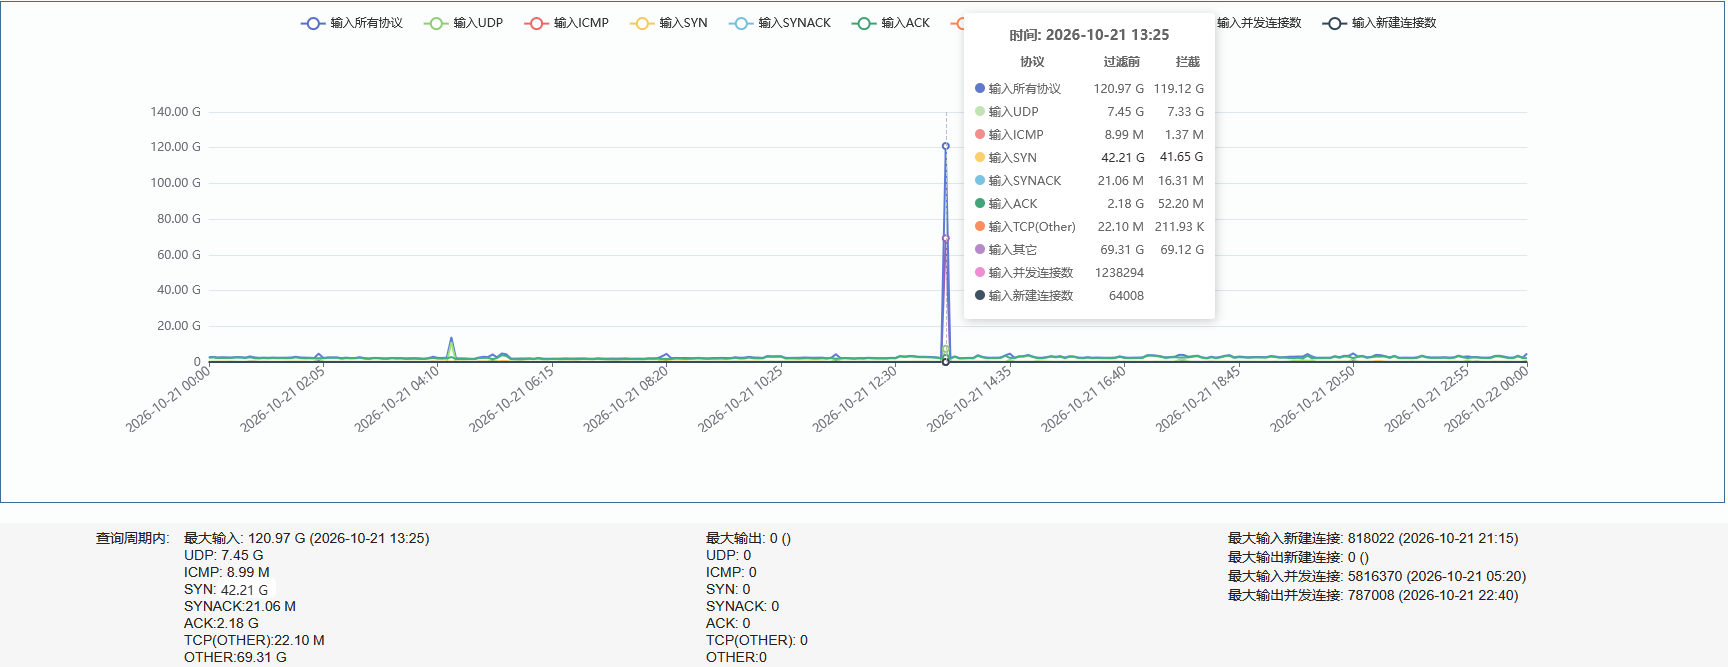
►攻击总次数 71,201次
►单次100G以上攻击次数统计7次
►平均单次攻击时长341秒
►单次最大攻击流量120.97 Gbps发生于 2026-10-21 13:25至13:30时段
02TOP攻击类型占比
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
北美区域
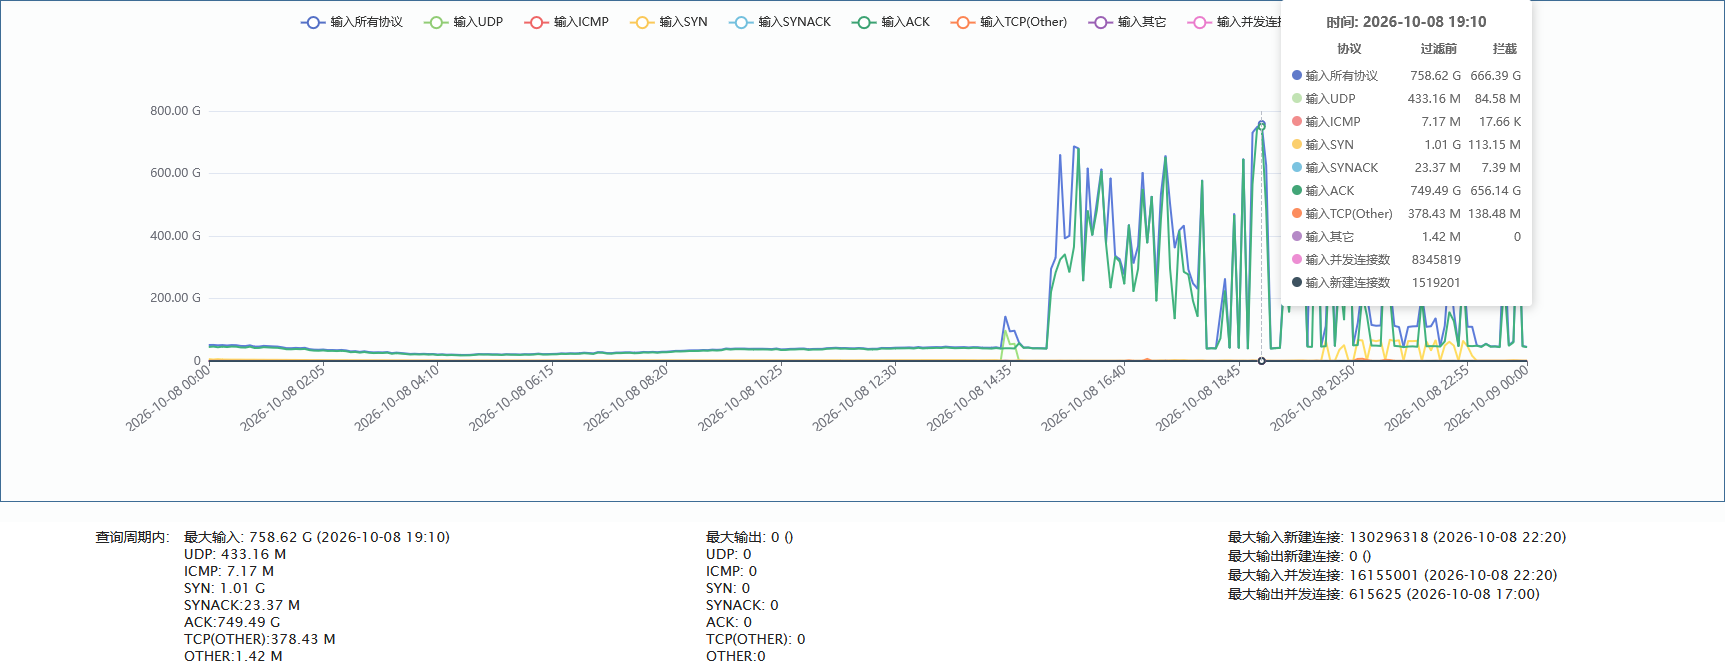
01攻击情况
►攻击总次数 596,871次
►单次攻击流量超过100G 本月计283次
►平均单次攻击时长 37秒
►单次最大攻击流量758.62 Gbps(发生于 2026-10-08 19:10至19:15时段)
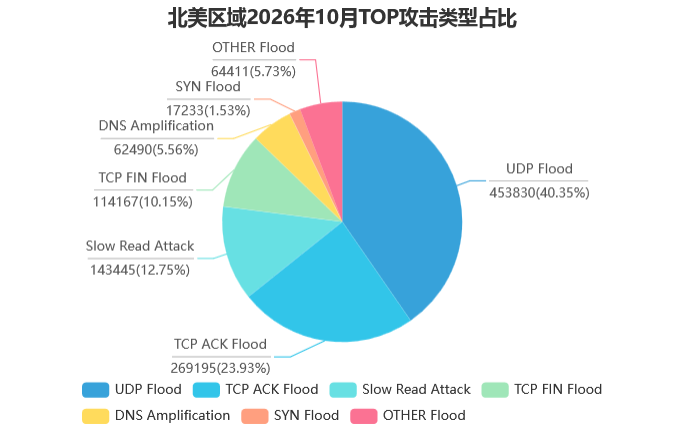
02TOP攻击类型占比
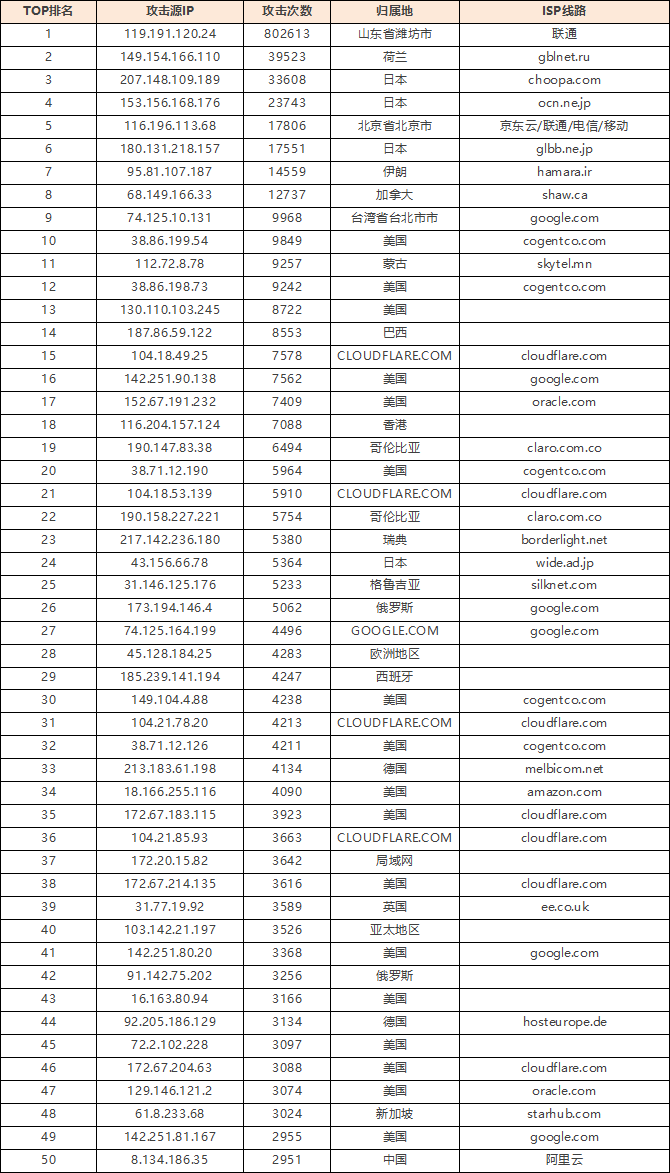
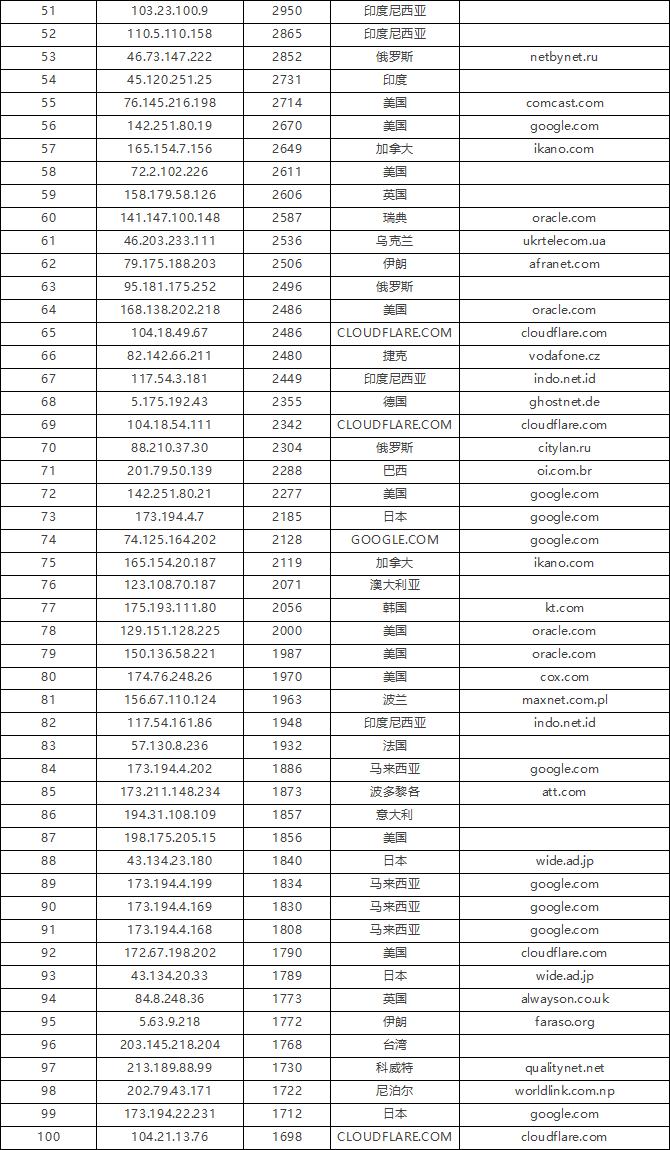
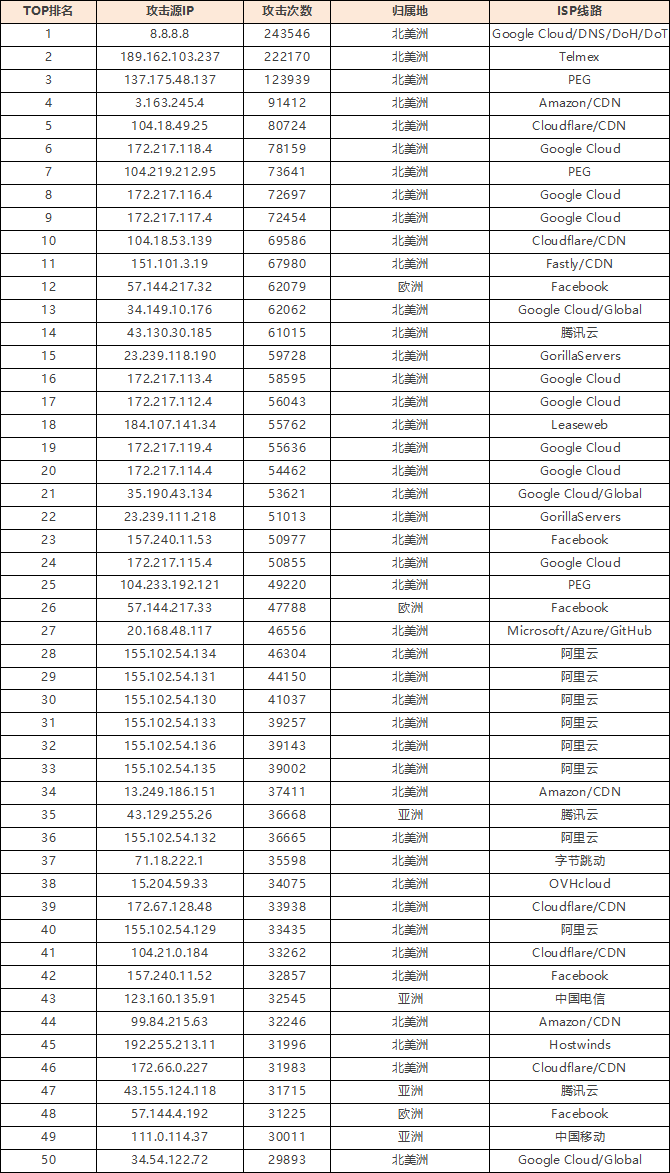
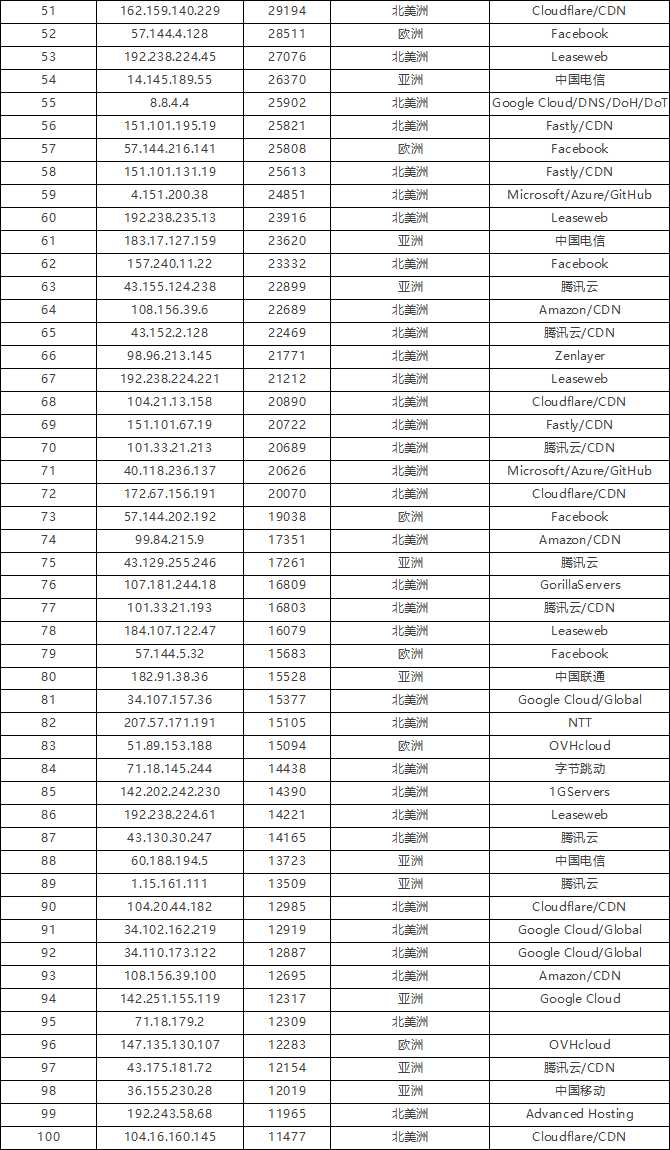
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
攻击概况分析
本月DDoS攻击活动依然保持较高频率,进一步对上述区域攻击数据进行深入分析,归纳整理出以下结论:
攻击模式分层:
本月最突出的特征是不同区域承受的攻击模式出现明显分化,不再是统一的大流量洪泛。华东区域攻击总次数仅36,518次,为五大区域最低, 但单次流量超过100G的攻击高达7,353次,占比约20%,相当于每五次攻击中就有一次达到百G量级,峰值更冲到1.05 Tbps。这表明攻击方对华东采取的 是“少而精”的精准高压策略,不追求攻击频次,攻击概况分析而是集中资源打出具有压力感的大流量冲击。
与之形成鲜明对比的是华北区域。华北本月攻击总次数高达1,720,713次,占五区域总量的六成以上,百G以上攻击仅2,077次。香港区域总攻击71,201次, 百G以上仅7次,峰值120.97 Gbps,但平均攻击时长达341秒,是其他区域的6到9倍,属于典型的低带宽、长会话占用型攻击,直接瞄准业务连接的并发承 载能力而非出口带宽。
攻击时间分析:
从攻击时间分布看,本月高强度事件并非随机散落,而是集中在10月7日至11日这五天内攻击。北美方向出现758.62 Gbps冲击,五天之内,华北、华东、 北美相继遭遇峰值攻击,时间上首尾相接、区域上分散多点,呈现出攻击方有意识地跨区域、跨线路轮换施压、试探不同防御节点响应能力的特征。
此外,华中区域本月最大峰值1.47 Tbps出现在10月19日上午9时,与上旬的协同窗口相隔约一周;香港区域的120.97 Gbps峰值则出现在10月21日。 这种“上旬密集协同、中下旬单点突破”的节奏,说明攻击方在首轮试探后仍在持续调整攻击路径,并未因初期承压而停止动作。
3、攻击源结构分析:
从各区域TOP攻击源的归属构成看,北美方向前100位攻击源中绝大多数为Google Cloud、Cloudflare、Amazon AWS、Facebook、Azure、 阿里云等大型CDN与云厂商节点,其中8.8.8.8(Google Public DNS)以24.3万次位列首位,具有典型的DNS反射放大攻击特征——攻击方伪造源地址向 开放DNS/CDN节点发送查询请求,将响应流量放大后反射至目标。
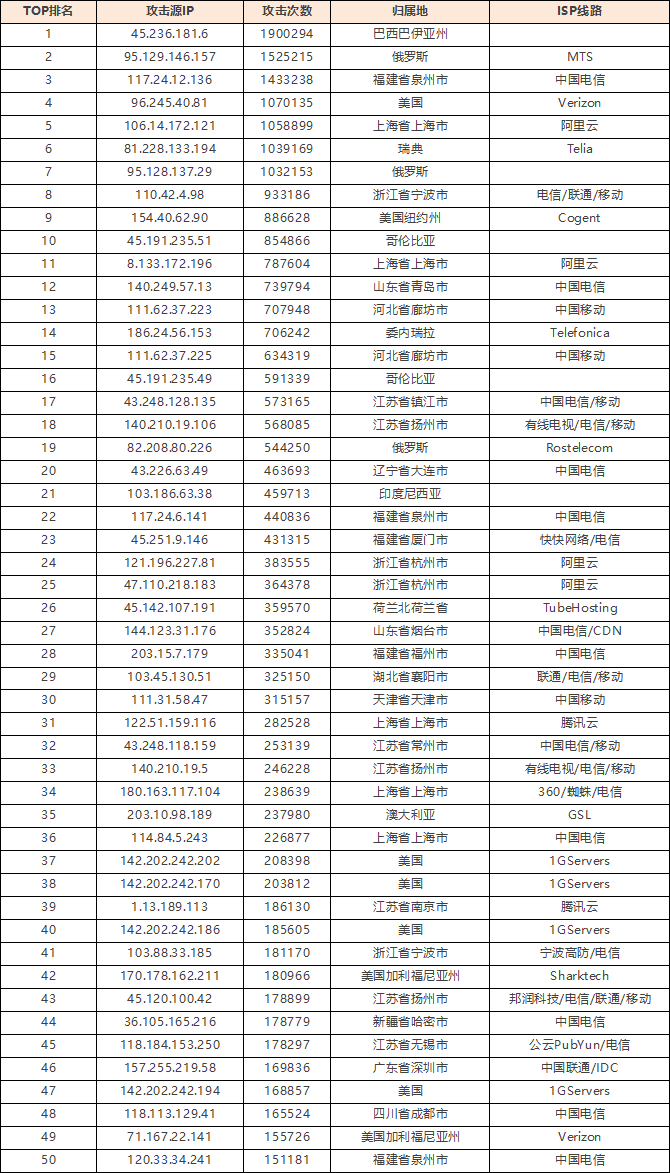
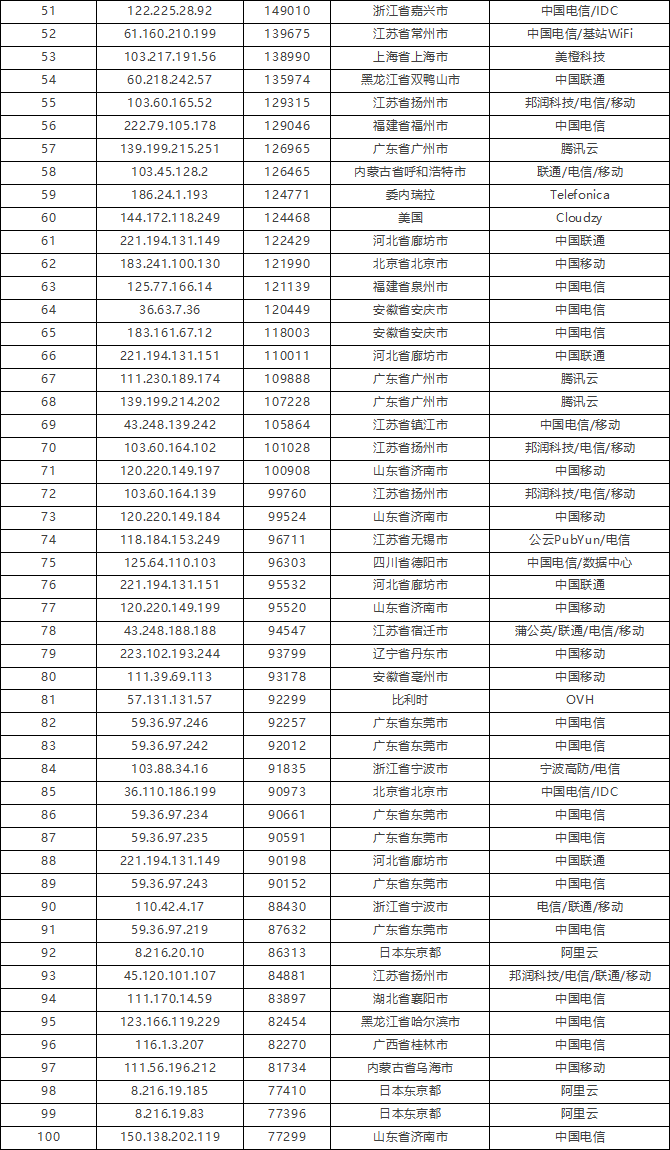
华北方向的攻击源结构则明显不同:TOP攻击源中大量出现国内IDC与云厂商IP段,包括阿里云、腾讯云、快快网络、邦润科技、公云PubYun、 宁波高防等,单IP攻击次数高达数十万至上百万次(首位巴西IP达190万次,俄罗斯MTS达152万次,国内泉州电信IP达143万次)。 这反映出华北方向的攻击很大程度上来自被攻陷的云主机/VPS或攻击方自行租用的IDC资源,与北美方向依赖第三方公共反射节点的模式形成对照, 也意味着针对华北方向的封堵需要更精细地处理云厂商正常业务流量与攻击流量的边界。
总体总结与防护建议
在面对复杂多变的攻击环境下,傲盾在2026年10月期间采取了以下防御措施,并取得了一定防护效果:
● 攻击态势总结——分层对抗取代统一洪泛,防御需按区域模式定制策略:
2026年10月DDoS攻击的核心变化,在于攻击方已不再以“打出最大峰值”为单一目标,而是针对不同区域的防御特点选择差异化路径。 华东方向以约两成攻击达到百G以上的比例,承受精准高压式流量冲击;华北方向以172万次的高频次广域骚扰消耗会话与规则资源; 香港方向以341秒的超长平均时长持续占用业务连接;北美方向则主要依赖公共DNS与CDN节点实施反射放大。 这种分层格局要求防护体系不能再用统一策略应对所有区域。
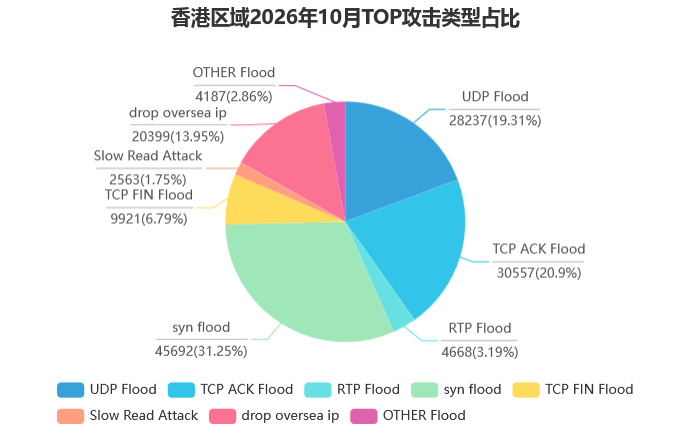
从攻击结构看,UDP Flood、ACK Flood、TCP连接消耗与反射放大攻击仍然交织出现,但慢速长连接攻击在香港方向的占比明显上升; 同时,10月7日至11日跨区域、跨运营商的协同攻击窗口表明,攻击方已具备跨节点协同调度能力,单点防御策略的局限性进一步暴露。
● 结语:
综合来看,2026年10月的DDoS攻击标志着对抗进入“分层定制”阶段:攻击方根据不同防护节点的弱点选择洪泛、骚扰、长连接耗尽或反射放大 等不同路径,并尝试跨区域、跨运营商协同施压。防护体系的应对思路也需从统一清洗转向“按区域模式分层施策、按攻击源类型分类识别、 按运营商方向独立调度”的精细化架构,方能在这种多点分化的对抗中保持业务连续性。
傲盾官方微信