引言:
2026年9月,DDoS攻击呈现出明显的区域差异和多样化特征。五个区域累计监测到攻击251.6万次,其中超过100Gbps的攻击达15,178次, 单次峰值最高达到1.47Tbps。
从整体数据来看,本月DDoS攻击并非简单表现为攻击规模持续扩大,而是不同区域呈现出不同的攻击节奏:华北攻击频次最高, 以高频次、相对低烈度的攻击为主;华中华东区域虽然攻击总量相对较低,但大流量攻击更为集中,分别出现1.47Tbps和1.28Tbps的峰值; 香港区域则表现出较为明显的长时攻击特征,平均单次攻击持续时间达到531秒。
与此同时,攻击向量和攻击源分布也呈现出较强的差异性。不同区域的主导攻击类型并不完全一致,部分攻击还表现出多协议、 多类型交替出现的特征,攻击源则分布于多个国家和地区。
因此,仅以攻击次数或单次峰值衡量区域风险,已经难以完整反映实际防护压力。本报告基于2026年9月各区域实际防御数据, 从攻击规模、持续时间、攻击类型及攻击源分布等维度,对本月DDoS攻击特征进行分析,并结合不同区域的攻击画像,提出针对性的防护建议。
本月攻击概况
华东区域
01攻击情况
►攻击总次数32,258次
►单次攻击流量超过100G 本月计3,286次
►平均单次攻击时长62秒
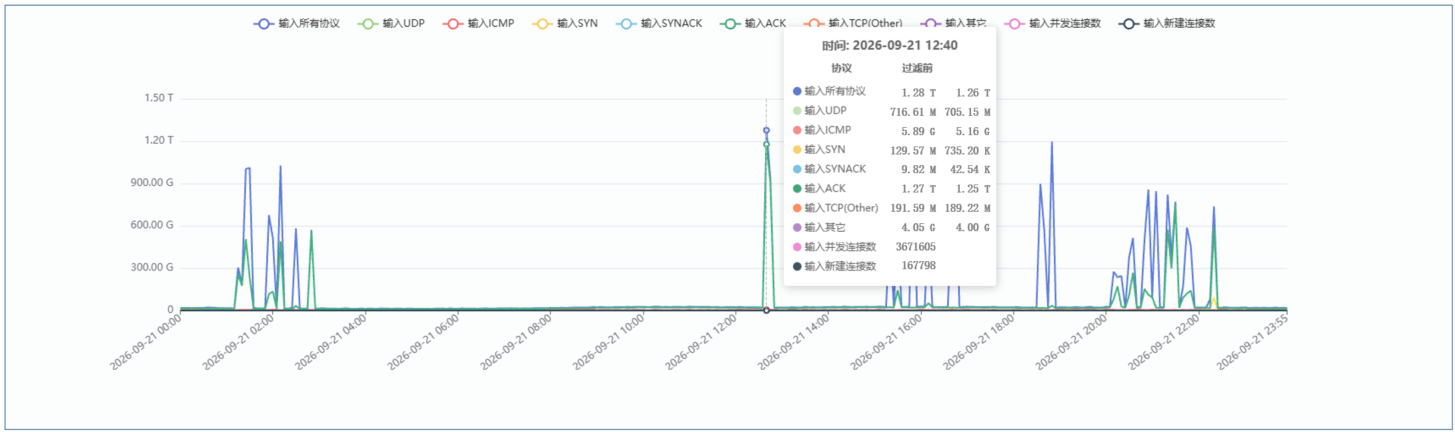
►单次最大攻击流量1.28Tbps(发生于2026-09-21 12:40至12:45时段)
02TOP攻击类型占比
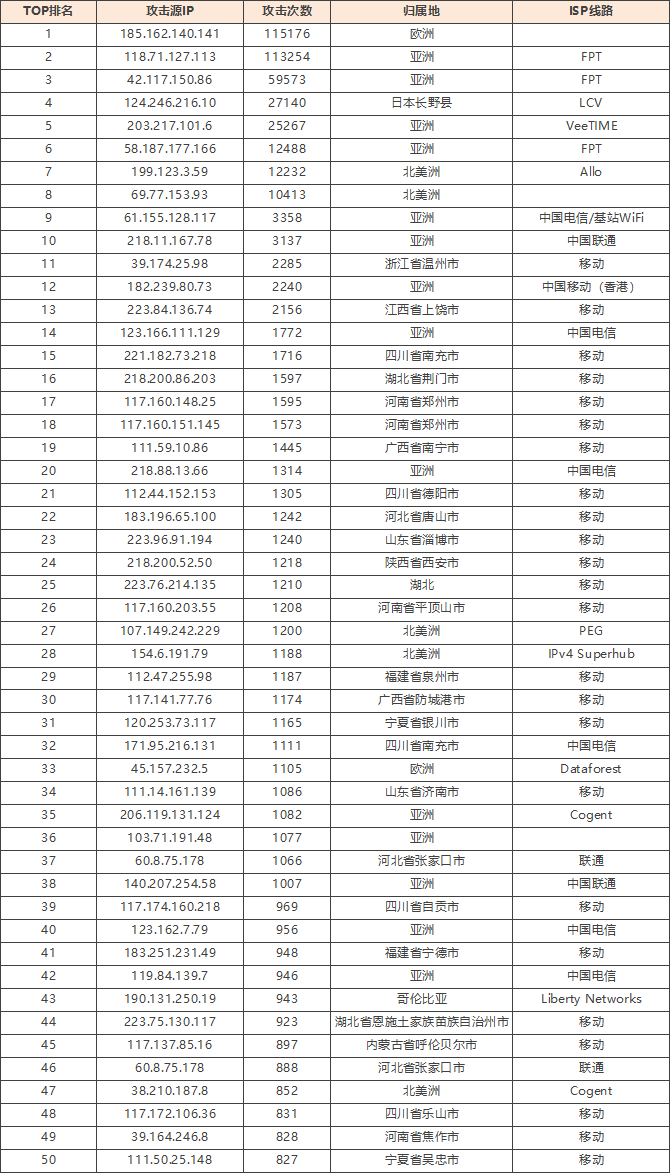
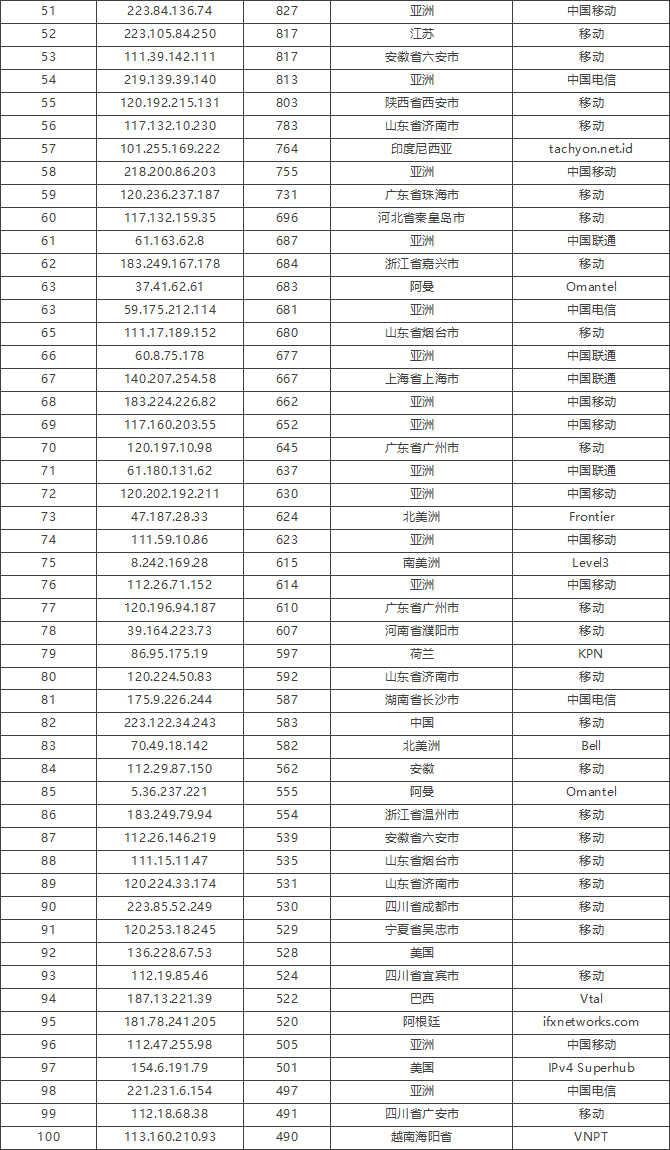
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
华中区域
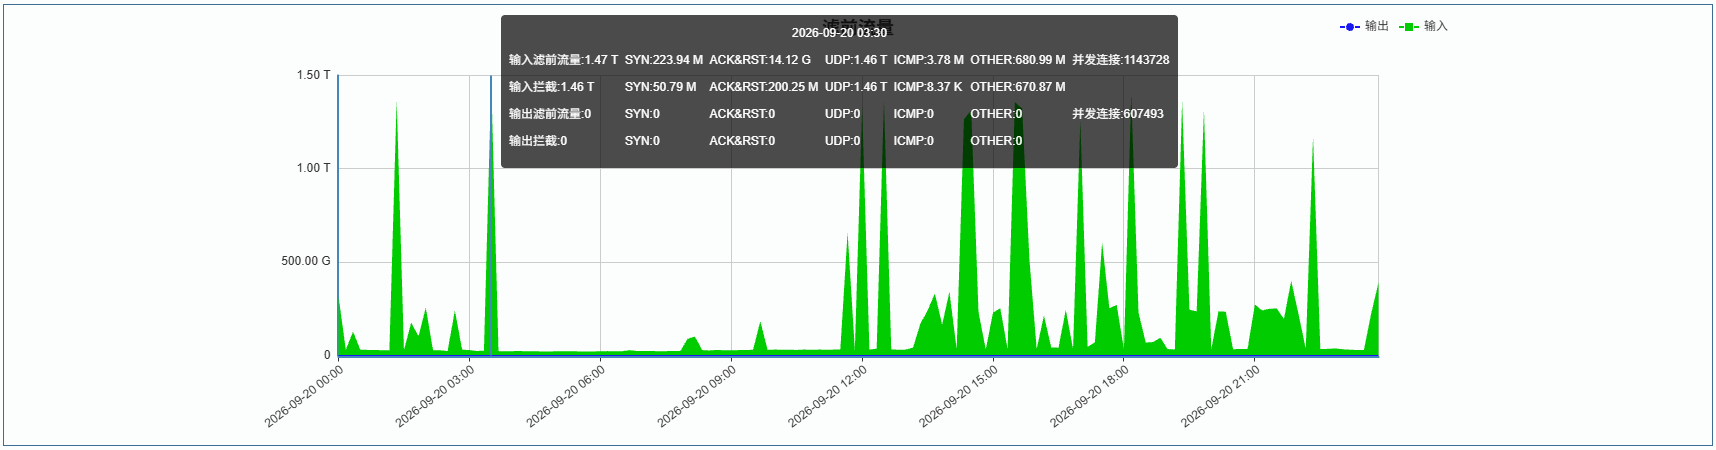
01攻击情况
►攻击总次数280,618次
►单次攻击流量超过100G 本月计10,835次
►平均单次攻击时长26秒
►单次最大攻击流量1.47 Tbps(发生于2026-09-20 03:30至03:35时段)
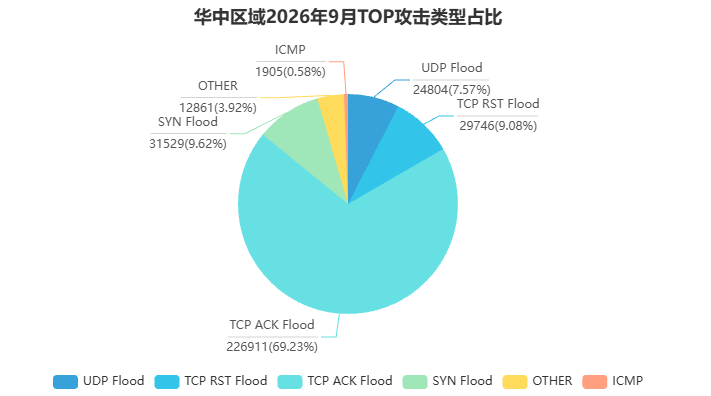
02TOP攻击类型占比
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
华北区域
01攻击情况
►攻击总次数1,483,765次
►单次攻击流量超过100G 本月计721次
►平均单次攻击时长61秒
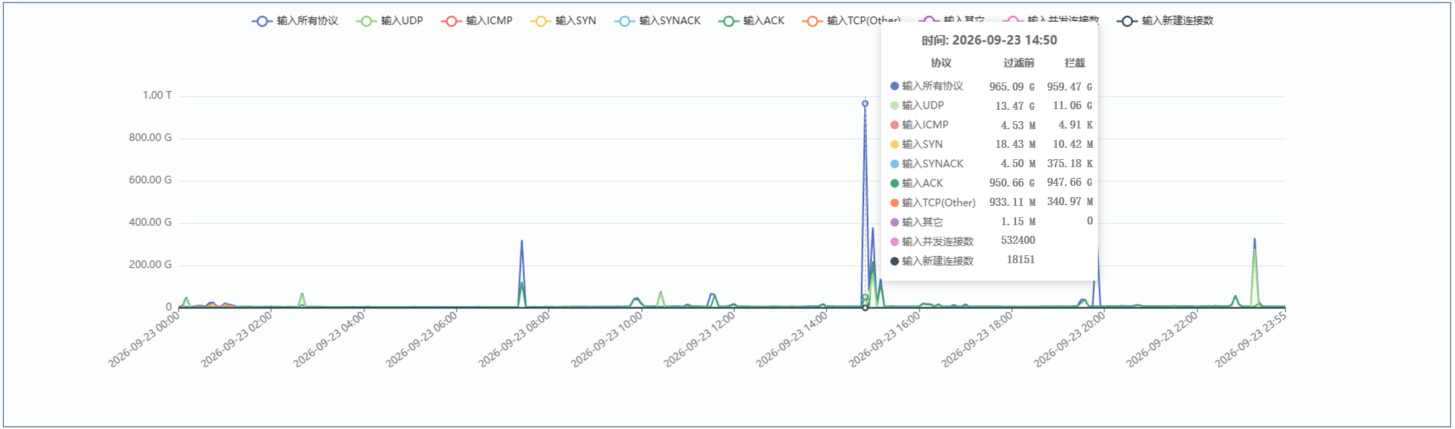
►单次最大攻击流量965.09Gbps(发生于2026-09-23 14:50至14:55时段)
02TOP攻击类型占比
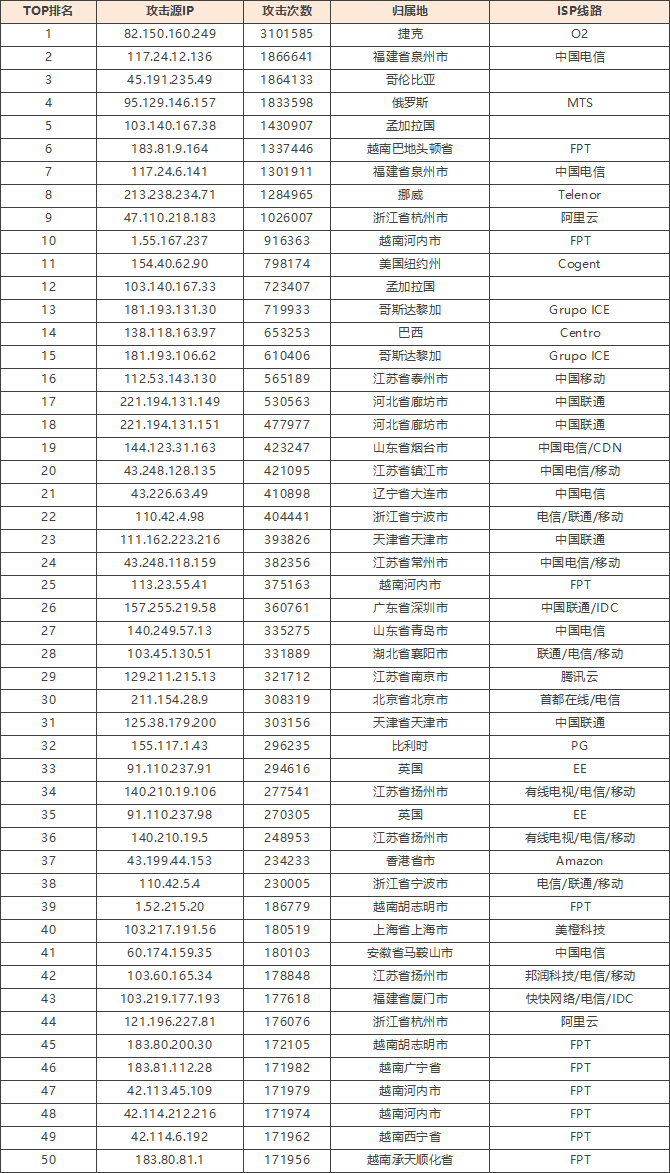
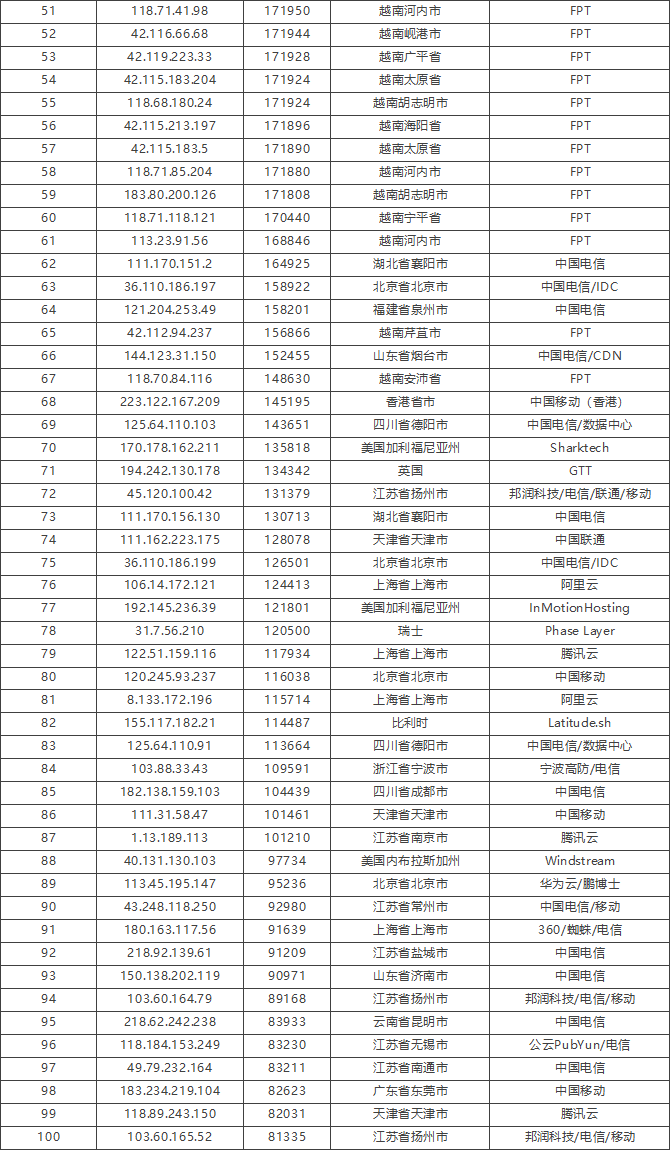
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
香港区域
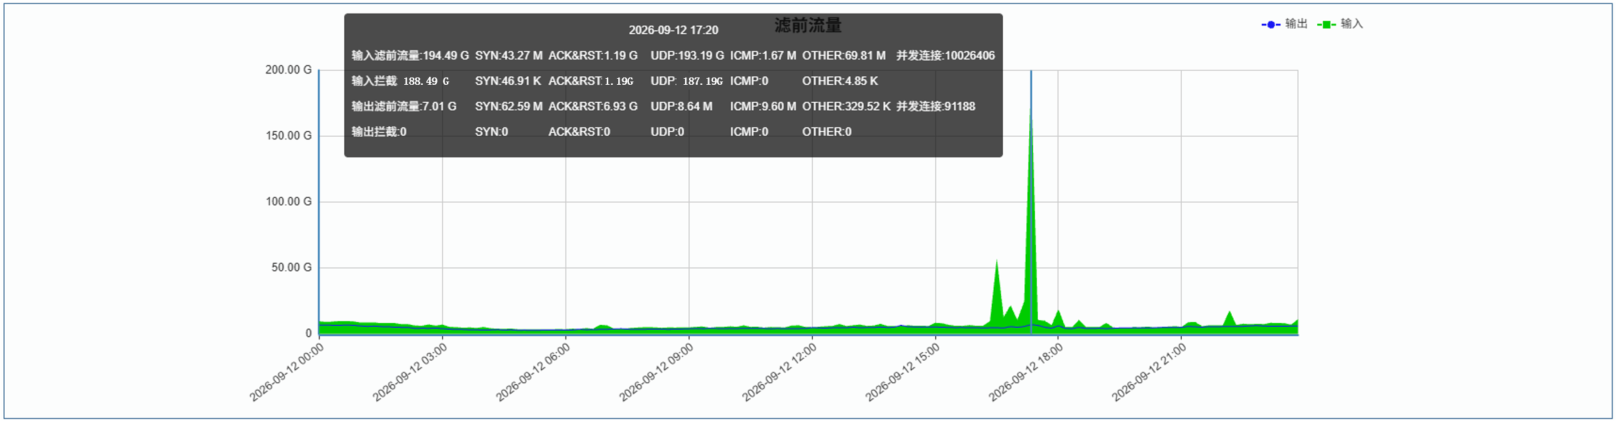
01攻击情况
►攻击总次数120,988次
►单次攻击流量超过100G 本月计5次
►平均单次攻击时长531秒
►单次最大攻击流量 194.49 Gbps(发生于2026-09-12 17:20至17:25时段)
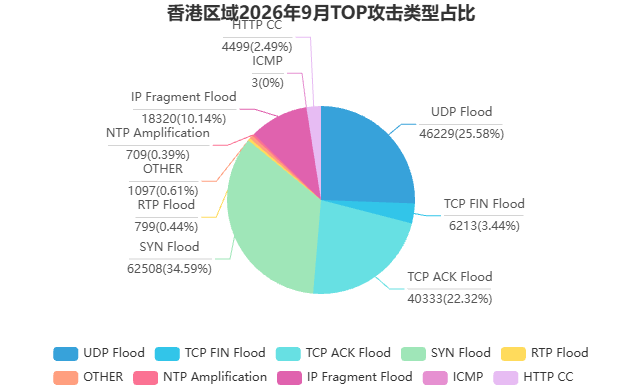
02TOP攻击类型占比
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
北美区域
01攻击情况
►攻击总次数597,875次
►单次攻击流量超过100G 本月计331次
►平均单次攻击时长48秒
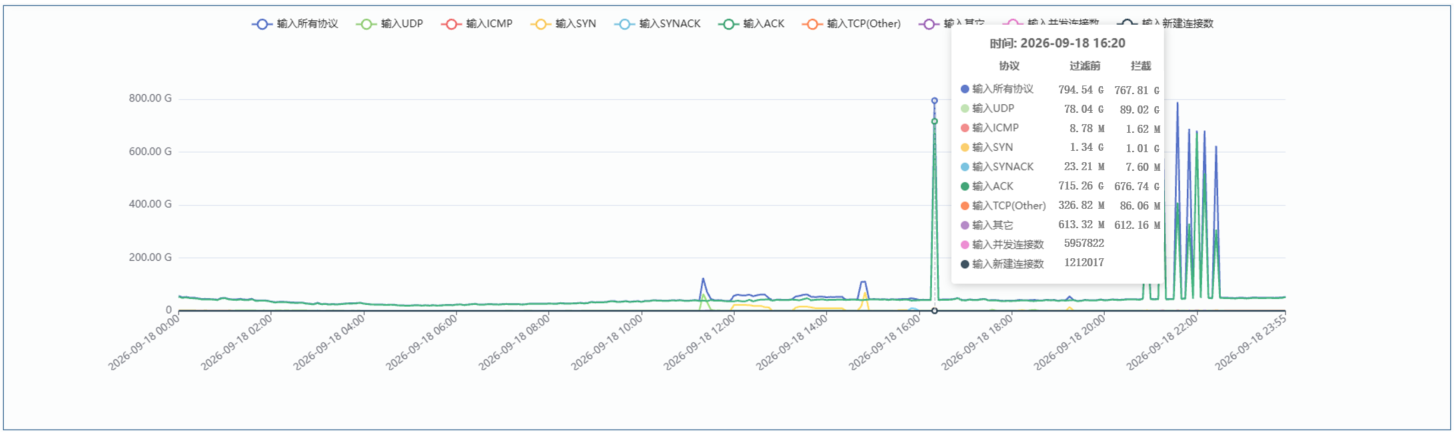
►单次最大攻击流量794.54Gbps(发生于2026-09-18 16:20至16:25时段)
02TOP攻击类型占比
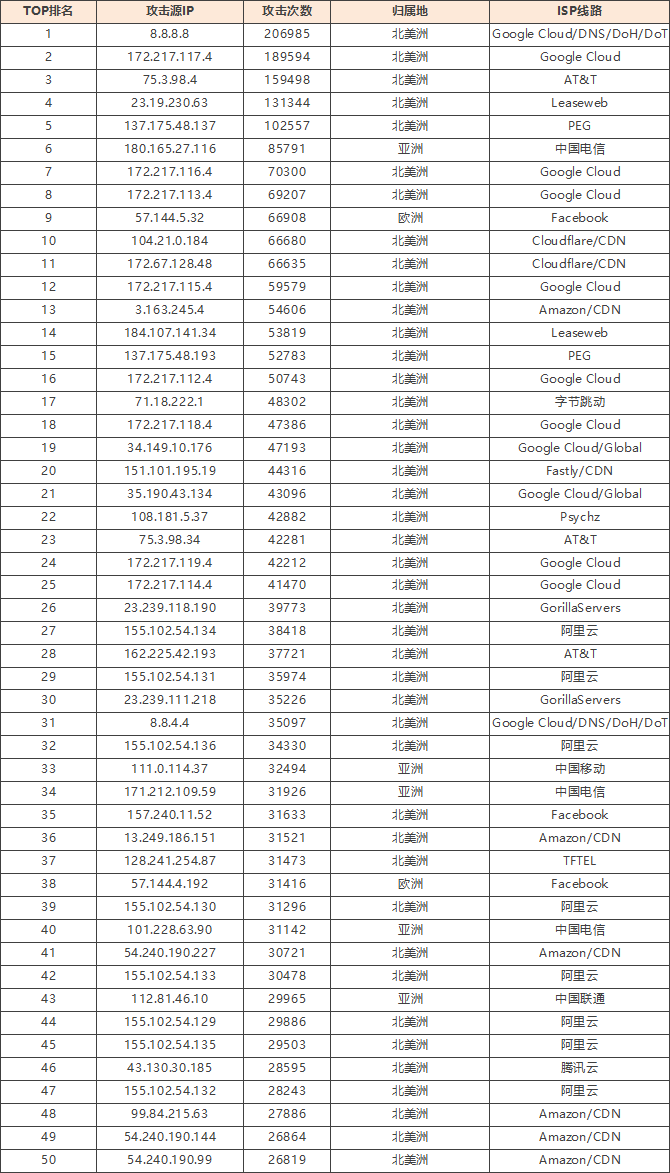
03TOP100攻击源
免责声明:因 IP 地理位置数据库存在更新延迟,报告中显示的属地和运营商信息仅供参考。鉴于 DDoS 攻击流量中可能存在虚假源 IP, 如您将下列攻击源信息应用于网络安全设备策略,由此产生的误判或误拦后果,傲盾软件概不承担相关责任。
攻击概况分析
1、攻击规模存在明显的区域差异
从五个区域的整体数据来看,攻击次数与大流量攻击并未呈现完全一致的分布特征。
华北区域本月攻击总次数达到148.4万次,占五个区域总攻击次数的近六成,但超过100Gbps的攻击仅721次,平均单次攻击时长61秒。相比之下, 华中华东攻击总次数分别为28.1万次和3.2万次,但超过100Gbps的攻击分别达到10,835次和3,286次,单次峰值分别达到1.47Tbps和1.28Tbps。
这意味着,不同区域面临的防护压力来源并不相同:部分区域主要表现为高频次攻击,而部分区域则需要重点应对高强度流量冲击。
香港区域则呈现出另一种特征。该区域攻击总次数为12.1万次,超过100Gbps的攻击仅5次,单次最大攻击流量为194.49Gbps, 但平均单次攻击时长达到531秒,明显高于其他区域。
因此,从区域防护角度来看,攻击次数、攻击峰值和攻击持续时间需要结合分析,单独采用某一个指标并不能完整反映实际防护压力。
| 区域 | 攻击画像 | 攻击总次数 | 百G以上攻击 | 平均单次时长 | 单次峰值流量 |
| 华北 | 高频低烈度骚扰 | 1,483,765 | 721 | 61 秒 | 965.09Gbps |
| 华中 | 高强度集中打击 | 280,618 | 10,835 | 26 秒 | 1.47Tbps |
| 华东 | 少而重的精准打击 | 32,258 | 3,286 | 62 秒 | 1.28Tbps |
| 北美 | 多轮次反复压制 | 597,875 | 331 | 48 秒 | 794.54Gbps |
| 香港 | 长时隐蔽消耗 | 120,988 | 5 | 531 秒 | 194.49Gbps |
2、攻击类型呈现区域化特征
不同区域的主导攻击类型存在较明显差异。
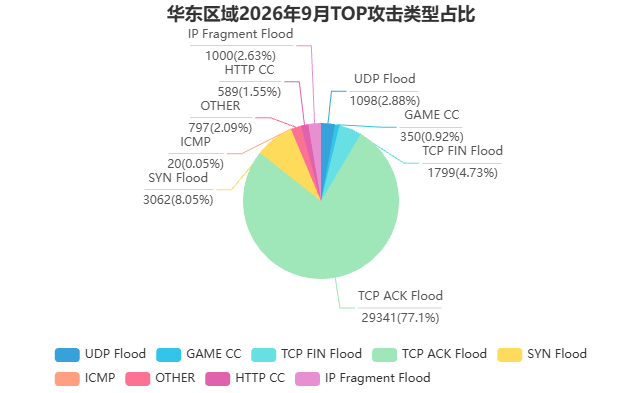
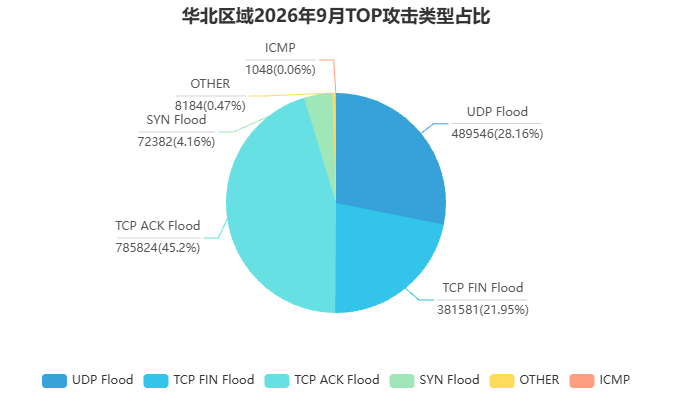
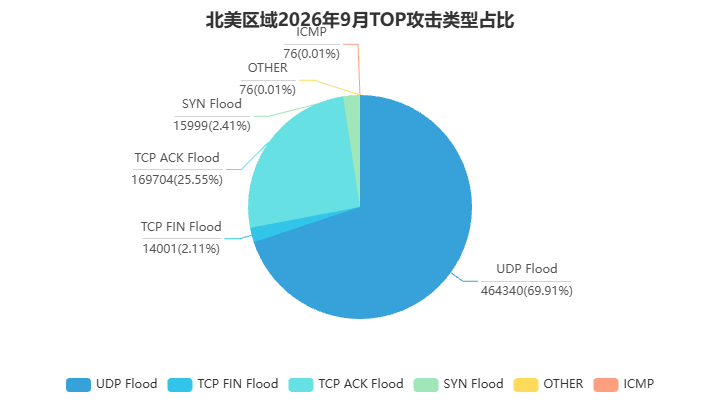
本月华东区域以TCP ACK Flood为主要攻击类型,占比77.1%;华中区域以TCP Other Flood为主,占比69.23%;北美区域UDP Flood占比69.91%; 华北区域则以ACK Flood和UDP Flood为主要攻击类型。
香港区域的攻击类型相对更加分散,SYN Flood占比34.59%,同时还存在IP Fragment、NTP放大、RTP等多种攻击类型。
从数据来看,部分区域的攻击类型相对集中,具备较明确的主要防护对象;而攻击类型较为分散的区域,则需要同时关注多种攻击向量,并提高策略切换和联合防护能力。
3、攻击源呈现高度分散特征
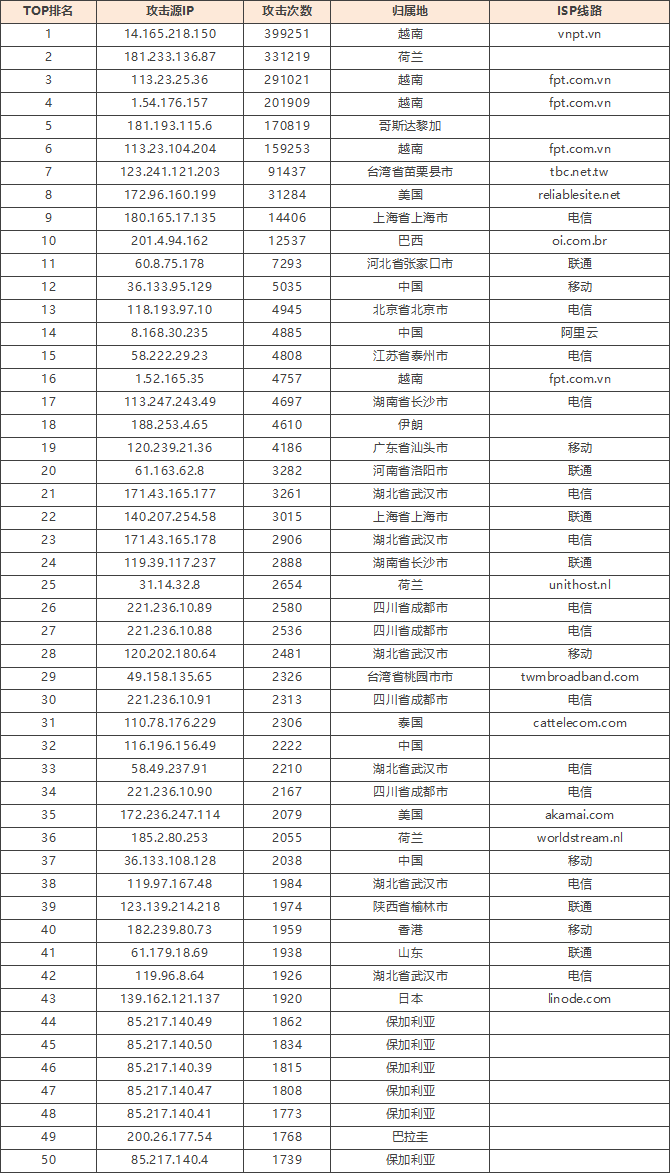
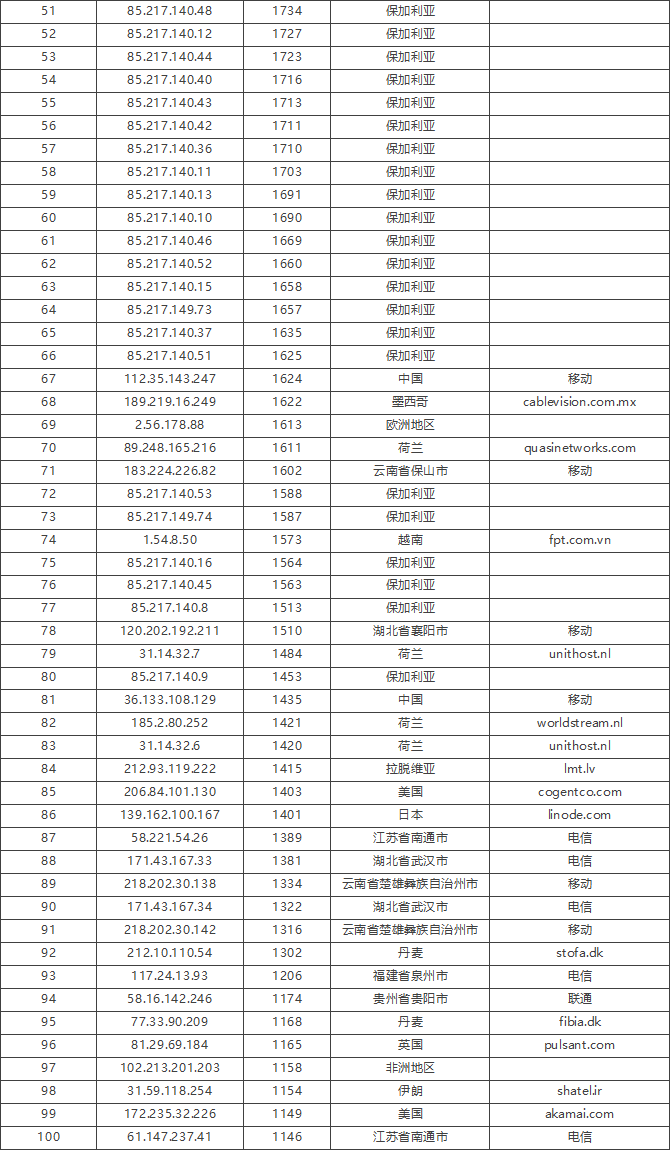
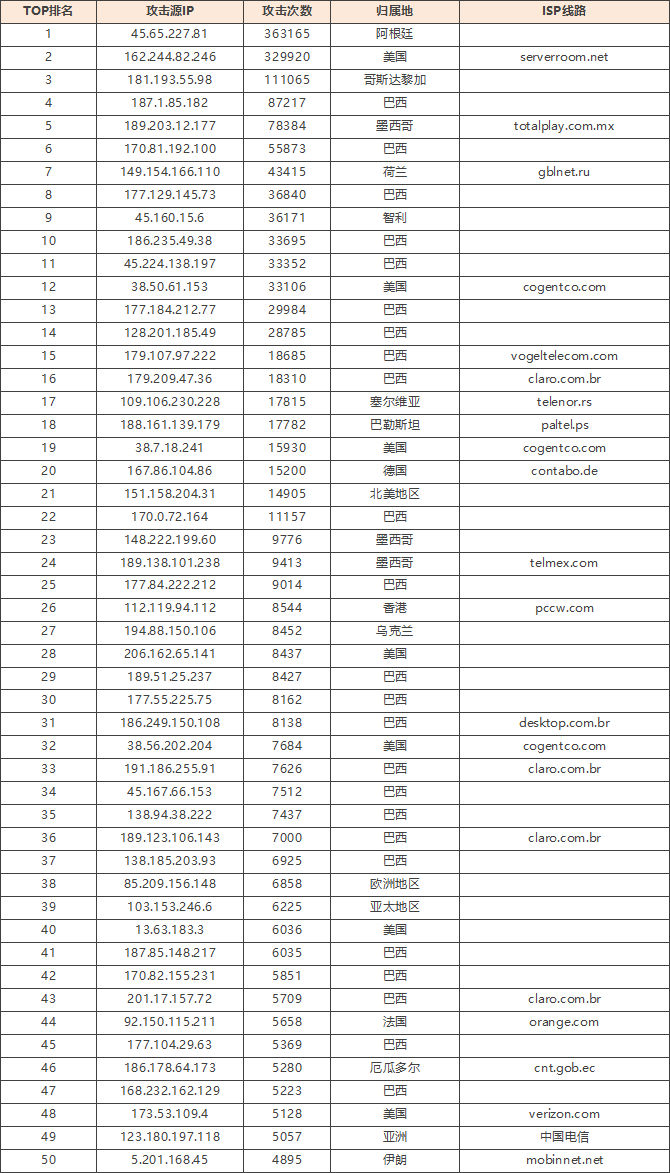
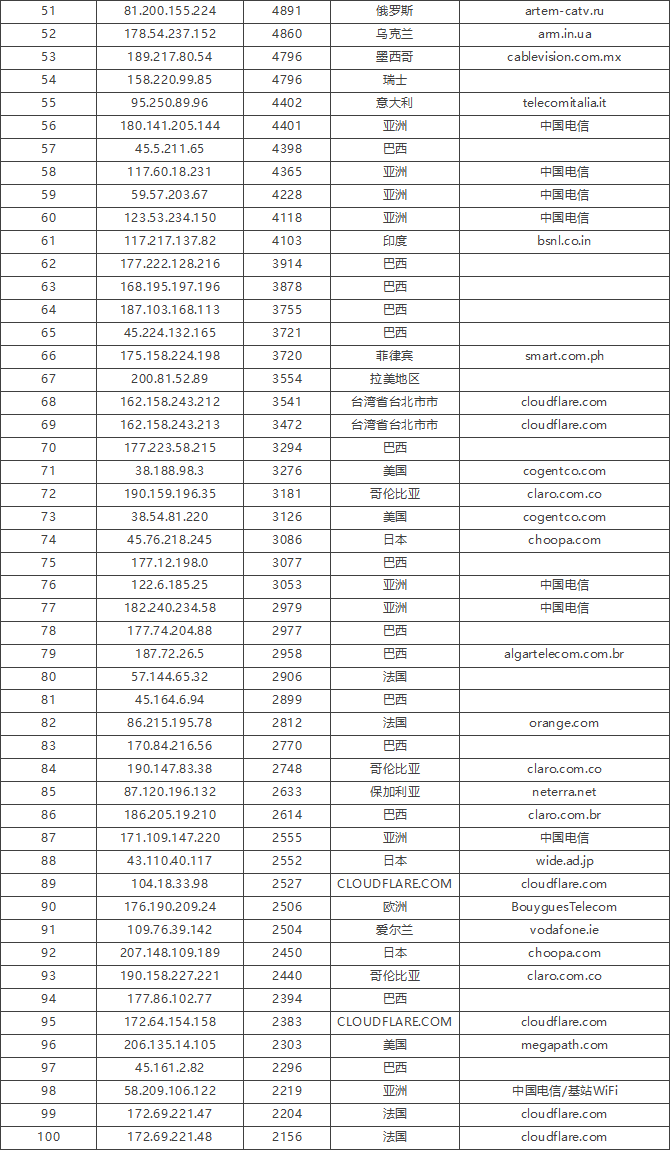
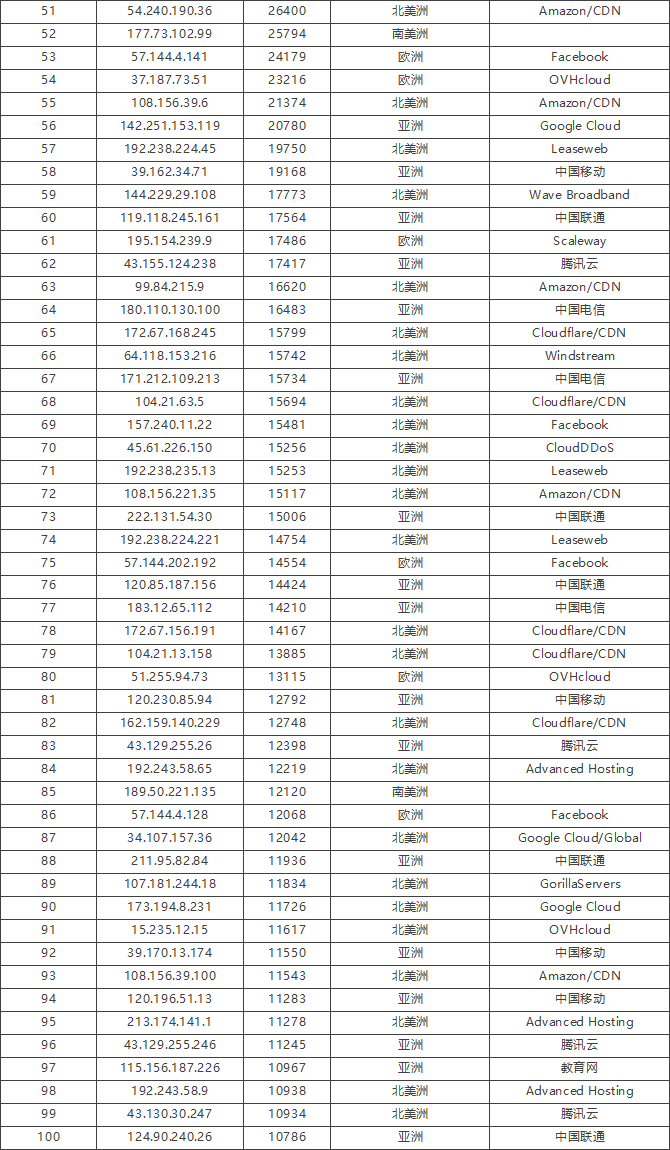
从TOP攻击源数据来看,本月攻击源覆盖多个国家和地区,不同区域的攻击源分布也存在明显差异。
例如,华北、华中区域的TOP攻击源同时包含国内及海外地址;香港区域的攻击源则以巴西等南美地区地址较为集中;北美区域TOP攻击源中则出现大量云平台、 CDN及互联网服务商相关地址。
需要注意的是,攻击源IP的属地和运营商信息受IP地理位置数据库准确性及攻击流量源地址真实性影响,不能简单依据单个IP的归属信息判断攻击来源。 因此,在实际防护过程中,不宜将IP归属作为唯一判断依据,而应结合流量特征、连接行为及攻击类型进行综合识别。
4、“攻击次数”并不能完全代表防护压力
本月数据中一个比较明显的现象是:攻击次数最多的区域,并不一定对应最高的大流量防护压力。
华北区域攻击次数达到148.4万次,但超过100Gbps的攻击仅721次;华东区域攻击次数仅3.2万次,超过100Gbps的攻击却达到3,286次。
另一方面,香港区域虽然攻击次数和峰值流量均相对较低,但平均单次攻击时长达到531秒,远高于其他区域。
因此,在评估DDoS攻击影响时,应同时关注攻击频次、流量峰值、攻击持续时间以及攻击类型等多个维度。对于高频攻击, 需要重点关注设备会话及连接处理能力;对于超大流量攻击,需要重点关注清洗带宽和流量调度能力;对于长时低流量攻击,则需要加强持续行为检测能力。
总体研判与防护对策
在面对复杂多变的攻击环境下,傲盾在2026年9月期间采取了以下防御措施,并取得了一定防护效果:
● 总体研判:
综合9月各区域防御数据,本月DDoS攻击主要呈现出三个方面的特点:
一是攻击强度与攻击频次存在明显分化——华北区域攻击频次最高,而华中华东区域的大流量攻击更加集中,说明不同区域面临的主要风险并不相同。
二是攻击手法呈现区域差异——多种攻击向量并存—不同区域存在较为明显的主导攻击类型,同时部分区域攻击类型较为分散, 需要防护系统具备针对不同攻击特征进行动态调整的能力。
三是低流量、长时间攻击需要持续关注——香港区域平均单次攻击时长达到531秒,说明仅依靠大流量阈值进行检测,可能无法覆盖所有攻击场景。 对于此类攻击,需要进一步关注连接持续时间、连接行为等长期特征。
总体来看,当前DDoS防护的关注重点正在从单纯的大流量防护,逐步向多维度攻击识别、差异化策略以及业务连续性保障延伸。
● 针对不同区域优化防护重点:
(1)华中、华东——重点保障大流量攻击的清洗与调度能力
华中、华东区域本月超过100Gbps的攻击合计占五个区域的绝大部分,其中华中最高峰值达到1.47Tbps、华东达到1.28Tbps。
针对此类区域,应重点保障清洗资源、调度链路和防护容量,并结合历史攻击高发时段开展容量检查和应急演练,确保在大流量攻击出现时能够快速完成流量牵引和清洗。
(2)华北——重点关注高频攻击下的连接处理能力
华北区域攻击次数明显高于其他区域,但大流量攻击相对较少。因此,防护重点不应仅放在带宽容量上,还需要关注高频攻击环境下设备的并发连接、 新建连接及会话处理能力,降低持续性攻击对防护设备自身性能的影响。
(3)香港——加强长时间、低烈度攻击检测
香港区域平均单次攻击时长达到531秒,而单次峰值相对较低。针对这一特征,可适当延长检测时间窗口,在传统流量阈值之外,引入连接持续时间、 连接行为和访问模式等指标,对长时间低烈度异常流量进行持续识别。
(4)多区域——从单一IP封禁向多维度特征识别转变
本月攻击源覆盖多个国家和地区,且不同区域的攻击源分布差异明显。面对较为分散的攻击源,仅依靠IP黑名单难以覆盖全部攻击流量。
实际防护过程中,可进一步结合源IP信誉、协议特征、连接行为、流量特征等多维度信息进行综合判断,并根据不同区域的攻击画像持续优化策略。
(5)混合攻击场景——提升策略联动与应急响应能力
面对多协议、多类型攻击并存的场景,应避免仅依赖单一攻击类型的固定策略。建议进一步完善攻击检测、策略下发、流量清洗和业务恢复之间的联动机制, 并定期开展大流量攻击、混合攻击及业务异常场景下的应急演练。
● 防护能力建设方向:
结合本月攻击特征,后续DDoS防护能力建设可以重点关注三个方向:
从“流量防护”向“行为识别”延伸——在持续保障大流量清洗能力的基础上,加强对低烈度、长周期以及多类型攻击的识别能力。
从“统一策略”向“差异化防护”转变—结合不同区域的攻击频次、攻击类型和攻击持续时间,针对性调整检测阈值、防护策略和资源配置。
从“单点处置”向“协同防护”发展—进一步完善监测、检测、调度、清洗和业务恢复之间的协同机制,通过持续的容量验证和应急演练提升整体业务连续性保障能力。
从9月数据来看,DDoS攻击的表现形式正在进一步多样化。对于防护体系而言,大流量攻击的清洗能力仍然是基础,但仅依靠峰值流量进行防护已经难 以覆盖全部攻击场景。未来需要在保障基础清洗能力的同时,进一步加强对攻击行为、持续时间和多维流量特征的综合分析,以提升不同业务场景下的持续防护能力。
傲盾官方微信